

Pe site-ul EspaDent am eliminat codul malițios detectat, am restaurat fișierele WordPress și am întărit protecția fișierelor încărcate. Cazul separă curățarea, actualizările și verificarea disponibilității. Lucrările principale ale acestei etape au avut loc în august 2026.
Site-ul proiectului: EspaDent
Sarcina inițială
Revizuirea proiectului a început cu acces, apoi a trecut la fișiere și setările serverului. Materialele de lucru descriu fișiere executabile suspecte și regulile care au permis lansarea acestora.
A fost necesară eliminarea amenințărilor detectate și verificarea funcționării site-ului după restaurare. Prezența unui fișier rău intenționat, jurnalul de acces la acesta și motivul penetrării inițiale sunt probleme diferite; Sursa atacului nu a fost identificată conform datelor disponibile.
Lucrări și rezultate documentate
| Lucrare | Rezultat | Perioadă sau sursă |
|---|---|---|
| Eliminarea programelor malițioase și restaurare | 1 site restabilit | August 2026 |
| Actualizarea componentelor site-ului | 8 pluginuri actualizate | August 2026 |
| Protecția fișierelor încărcate | 2 niveluri de protecție configurate | August 2026 |
Eliminarea programelor malițioase și restaurare
1 site restabilit · August 2026
Am eliminat codul malițios detectat, am restaurat fișierele WordPress și am verificat baza de date, pagina principală și autentificarea în administrare.
Am eliminat codul rău intenționat detectat, am restaurat fișierele de sistem WordPress și am verificat baza de date, pagina de pornire și autentificarea administratorului.
În timpul restaurării trebuie analizat separat și accesul administrativ. Conturile necunoscute și permisiunile excesive necesită investigare: restaurarea fișierelor nu elimină un acces pe care l-ar putea folosi un atacator.
Am verificat nu numai fișierele găsite, ci și condițiile de execuție a acestora. Acest lucru este important deoarece ștergerea unui fișier lasă o problemă dacă rămâne o altă cale pentru ca codul să ruleze sau să reapară.
Actualizarea componentelor site-ului
8 pluginuri actualizate · August 2026
Am actualizat pluginurile disponibile și am restaurat fișierele de sistem WordPress. Apoi am verificat integritatea nucleului și funcționarea bazei de date.
Am actualizat opt pluginuri disponibile și am restaurat fișierele WordPress. Apoi am verificat integritatea nucleului și funcționarea bazei de date.
Actualizarea componentelor a fost acceptată împreună cu o verificare a site-ului după modificare. Finalizarea cu succes a unei actualizări nu asigură în sine că toate caracteristicile sunt compatibile și că paginile nu conțin erori.
Protecția fișierelor încărcate
2 niveluri de protecție configurate · August 2026
Am blocat executarea scripturilor în folderul de încărcări și am configurat verificarea fișierelor pentru extensii periculoase și cod PHP.
Am configurat două niveluri de protecție: interzicerea execuției scripturilor în folderul fișierelor încărcate și verificarea fișierelor pentru extensii periculoase și cod PHP.
Fișierele încărcate au fost verificate separat de temă și pluginuri. Un director destinat conținutului utilizatorilor nu trebuie să devină încă un loc de executare a codului de pe server.
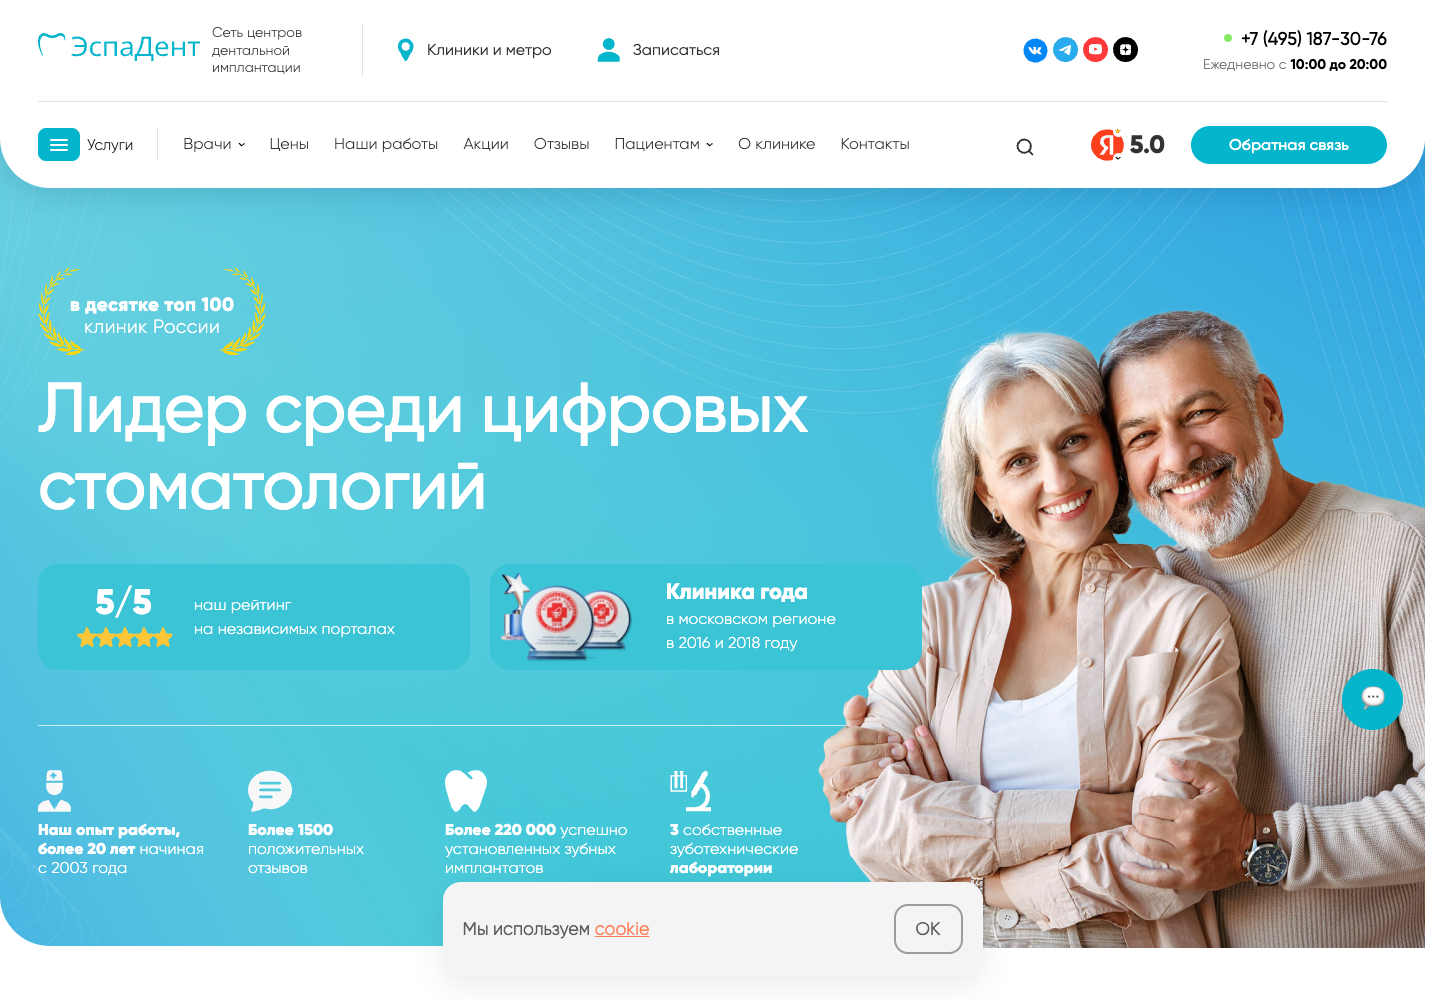
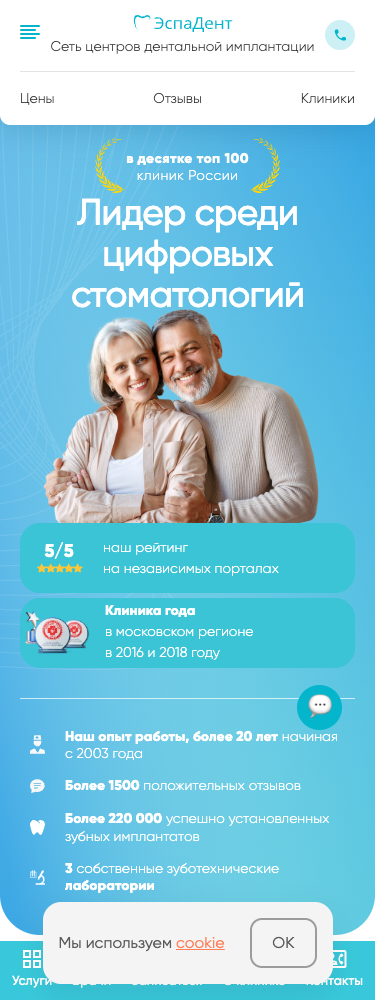
Capturile de ecran arată pagina publică curentă a clinicii pe computer și telefon. Nu publicăm cod de amenințare, înregistrări private ale vizitatorilor și date de acces administrativ.
Cum am verificat rezultatul
Pe baza rezultatelor etapei de recuperare, au fost verificate pagina principală, accesul la panoul de administrare, fișierele de bază și baza de date. Rescanarea este specifică amenințărilor detectate și zonei de lucru selectate.
În materialul publicat despre semnele de hacking, se precizează separat: apelurile de la roboți și chiar HTTP 200 nu dovedesc executarea comenzii. Solicitările sunt comparate cu conținutul fișierului și cu alte evenimente de server.
În timpul pregătirii acestui caz, a fost deschis un site web public pentru capturi de ecran. Nu au fost trimise cereri noi pe site-ul clinicii.
Limitele rezultatului
Curățarea codului detectat și scanările reușite nu dovedesc absența vreunei amenințări ascunse. Stabilirea completă a motivelor intruziunii necesită un studiu separat al jurnalelor, acceselor și istoricului modificărilor.
Imaginea paginii curente ilustrează interfața. Nu oferă dovezi ale securității serverului sau ale funcționalității continue după restaurarea din august.
Ce merită luat în considerare într-un proiect similar
Când restaurați WordPress, merită să luați curățarea, actualizarea și protejarea fișierelor ca sarcini separate. Raportul ar trebui să enumere zonele verificate și problemele rămase, astfel încât proprietarul să înțeleagă limitele rezultatului.