

На сайте ЭспаДент удалили обнаруженный вредоносный код, восстановили файлы WordPress и усилили защиту загрузок. Основные работы относятся к августу 2026. Ниже отдельно описаны очистка, обновления и проверки сайта.
Сайт проекта: ЭспаДент
Что нужно было сделать
Проверку начали с доступов, затем изучили файлы и настройки сервера. В рабочих материалах отмечены подозрительные исполняемые файлы и правила, разрешавшие их запуск.
Нужно было удалить найденный код и проверить сайт после восстановления. Причину первоначального проникновения по имеющимся данным установить не удалось.
Работы и результаты
| Работа | Результат | Период или источник |
|---|---|---|
| Удаление найденного вредоносного кода | 1 сайт восстановили | Август 2026 |
| Обновление плагинов и проверка WordPress | 8 плагинов обновили | Август 2026 |
| Проверка загружаемых файлов | 2 уровня защиты настроили | Август 2026 |
Удаление найденного вредоносного кода
1 сайт восстановили · Август 2026
Удалили найденный вредоносный код, восстановили системные файлы WordPress. Проверили базу данных, главную страницу и вход в админку.
После восстановления файлов важно проверить доступы: неизвестные аккаунты и лишние права требуют отдельного изучения. Замена файлов сама по себе не закрывает доступ злоумышленнику.
Проверяли также, что позволяло запускать найденные файлы. Если остаётся другой способ запуска или повторного появления кода, удаления одного файла недостаточно.
Обновление плагинов и проверка WordPress
8 плагинов обновили · Август 2026
Обновили восемь доступных плагинов и восстановили файлы WordPress. Затем проверили целостность ядра и работу базы данных.
После обновлений проверили сайт. Успешное обновление компонента не подтверждает совместимость всех функций и отсутствие ошибок на страницах.
Проверка загружаемых файлов
2 уровня защиты настроили · Август 2026
Настроили два уровня защиты: запрет запуска скриптов в папке загрузок и проверку загружаемых файлов на опасные расширения и PHP-код.
Загрузки проверяли отдельно от темы и плагинов. В папке для материалов посетителей не должен выполняться серверный код.
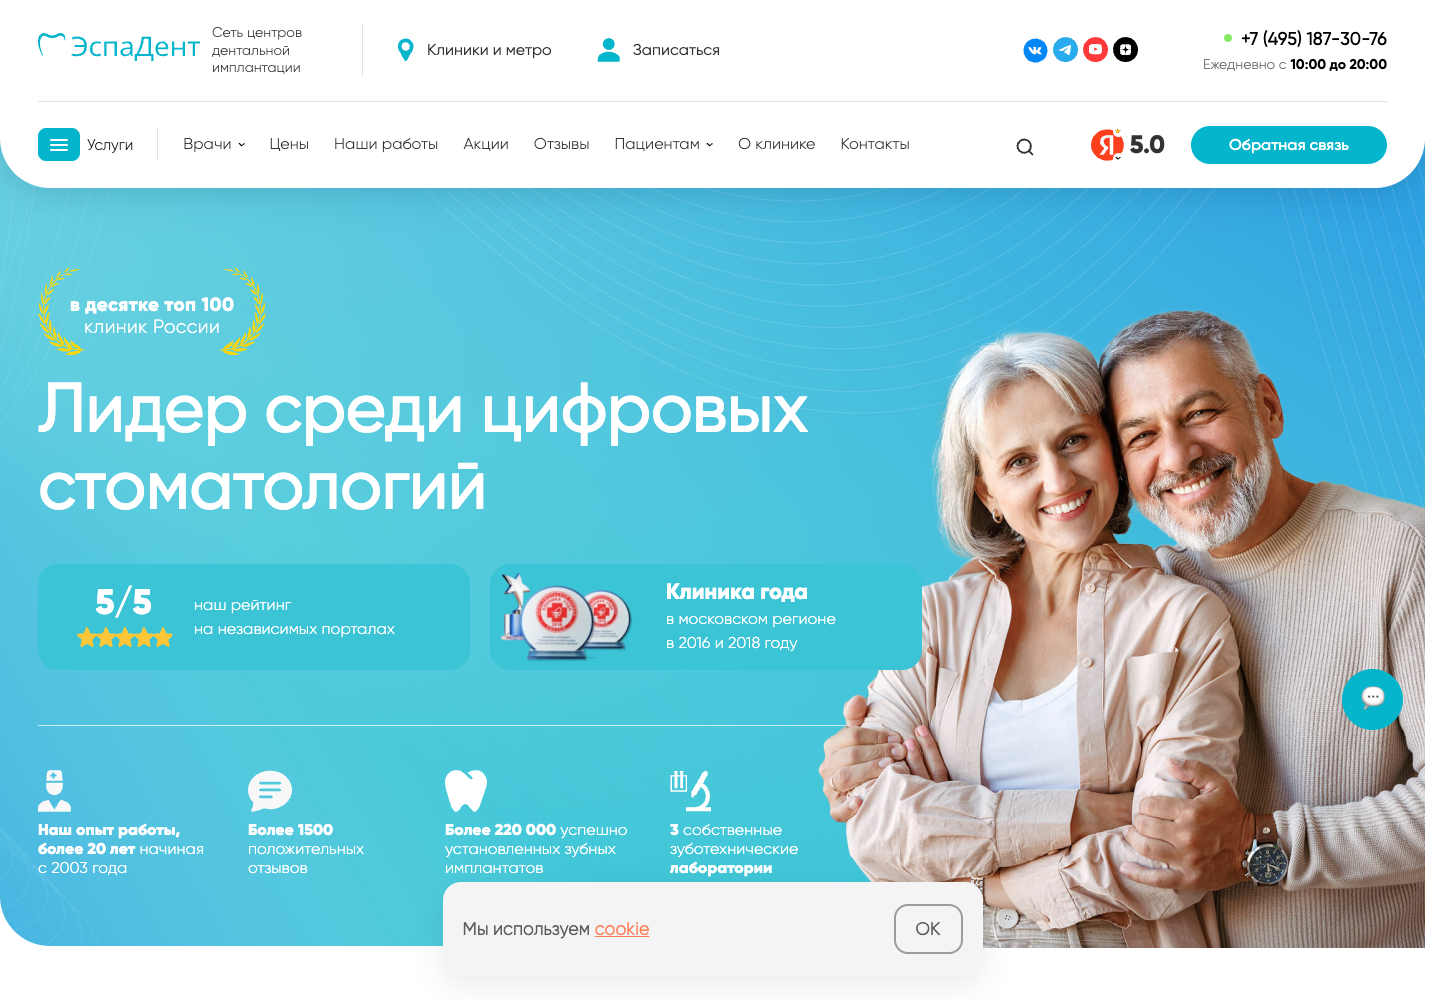
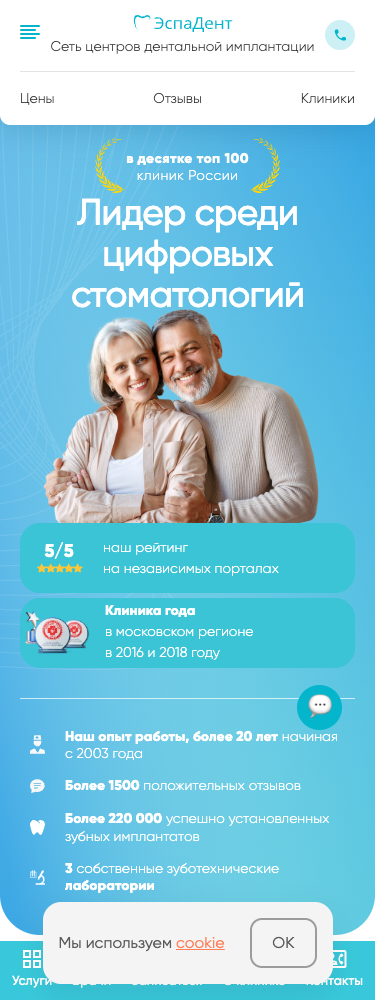
Скриншоты показывают текущую публичную страницу клиники на компьютере и телефоне. Вредоносный код, приватные записи и данные для входа не публикуем.
Как проверили результат
После восстановления проверили главную, вход в админку, файлы ядра и базу данных. Повторная проверка касалась найденных угроз и согласованного объёма работ.
В статье о признаках взлома указано: запрос бота и даже ответ HTTP 200 не доказывают, что команда выполнилась. Запросы нужно сопоставлять с файлами и другими событиями на сервере.
Для кейса открыли публичный сайт и сделали скриншоты. Новых заявок клинике не отправляли.
Что важно учесть
Удаление найденного кода и успешные проверки не исключают всех скрытых угроз. Чтобы установить причины проникновения, нужно отдельно изучить журналы, доступы и историю изменений.
Текущий скриншот показывает интерфейс. Он не подтверждает безопасность сервера или непрерывную работу сайта после восстановления в августе.
Перед похожими работами
При восстановлении WordPress отдельно принимайте очистку, обновления и защиту загрузок. В отчёте должны быть перечислены проверенные части сайта и вопросы, которые ещё остаются.