

Am eliminat codul malițios găsit pe site-ul EspaDent, am restaurat fișierele WordPress și am întărit protecția încărcărilor. Lucrările principale au avut loc în august 2026. Mai jos descriem separat curățarea, actualizările și verificările.
Site-ul proiectului: EspaDent
Ce trebuia făcut
Verificarea a început cu accesul, apoi a continuat cu fișierele și setările serverului. Documentele de lucru indicau fișiere executabile suspecte și reguli care permiteau rularea lor.
Trebuia eliminat codul găsit și verificat site-ul restaurat. Datele disponibile nu au permis stabilirea modului în care s-a produs pătrunderea inițială.
Lucrări și rezultate
| Lucrare | Rezultat | Perioadă sau sursă |
|---|---|---|
| Eliminarea codului malițios găsit | 1 site restabilit | August 2026 |
| Actualizarea pluginurilor și verificarea WordPress | 8 pluginuri actualizate | August 2026 |
| Verificarea fișierelor încărcate | 2 niveluri de protecție configurate | August 2026 |
Eliminarea codului malițios găsit
1 site restabilit · August 2026
Am eliminat codul malițios detectat și am restaurat fișierele de sistem WordPress. Am verificat baza de date, pagina principală și autentificarea în administrare.
După restaurare trebuie verificat accesul: conturile necunoscute și drepturile excesive necesită o analiză separată. Înlocuirea fișierelor nu elimină, singură, accesul unui atacator.
Am verificat și ce permitea executarea fișierelor găsite. Ștergerea unuia nu este suficientă dacă rămâne altă cale pentru executarea sau reapariția codului.
Actualizarea pluginurilor și verificarea WordPress
8 pluginuri actualizate · August 2026
Am actualizat opt pluginuri disponibile și am restaurat fișierele WordPress. Apoi am verificat integritatea nucleului și funcționarea bazei de date.
Am verificat site-ul după actualizări. Finalizarea unei actualizări nu confirmă compatibilitatea tuturor funcțiilor sau absența erorilor pe pagini.
Verificarea fișierelor încărcate
2 niveluri de protecție configurate · August 2026
Am configurat două niveluri de protecție: blocarea scripturilor în dosarul de încărcări și verificarea fișierelor pentru extensii periculoase și cod PHP.
Încărcările au fost verificate separat de temă și pluginuri. Codul de server nu trebuie executat într-un dosar destinat materialelor vizitatorilor.
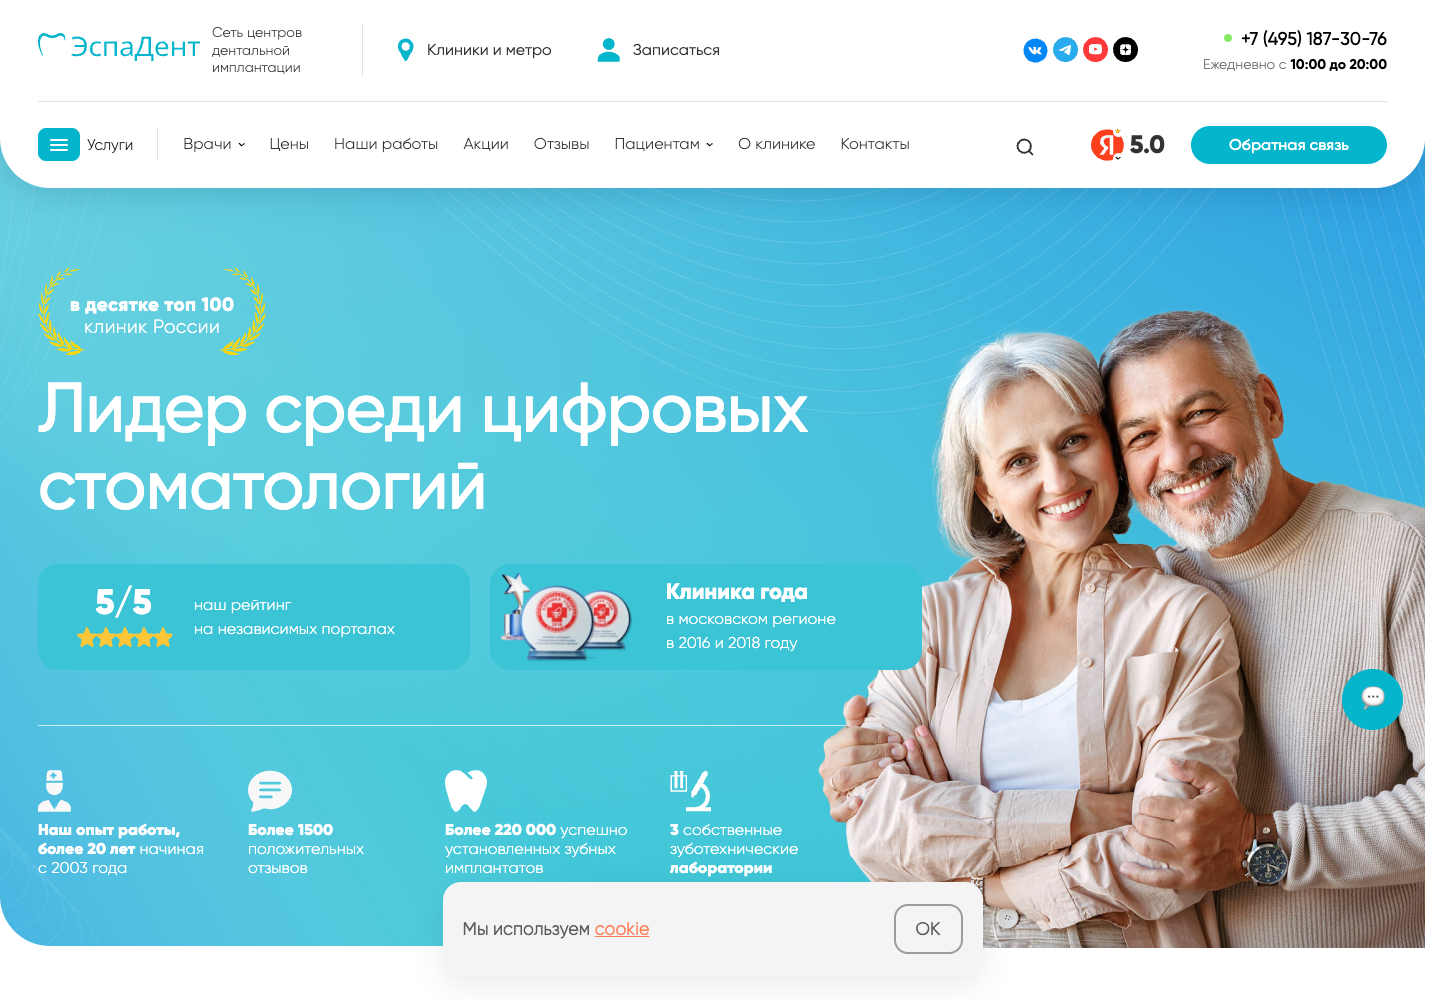
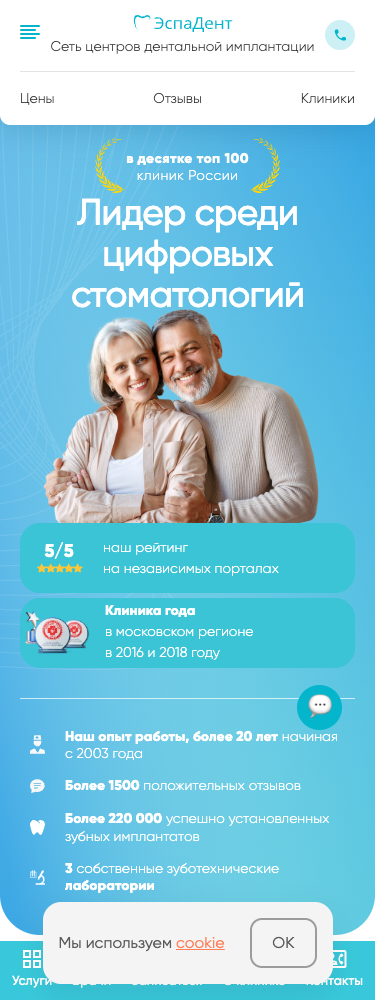
Capturile arată pagina publică actuală a clinicii pe calculator și telefon. Nu publicăm cod malițios, înregistrări private sau date de autentificare.
Cum am verificat rezultatul
După restaurare am verificat pagina principală, autentificarea în administrare, fișierele nucleului și baza de date. Reverificarea a acoperit amenințările găsite și lucrările convenite.
Articolul despre semnele unui atac explică faptul că o cerere de bot, chiar cu HTTP 200, nu dovedește executarea unei comenzi. Cererile trebuie comparate cu fișierele și alte evenimente de pe server.
Pentru acest caz am deschis site-ul public și am realizat capturi. Nu am trimis cereri noi către clinică.
Ce trebuie avut în vedere
Eliminarea codului găsit și trecerea verificărilor nu exclud toate amenințările ascunse. Stabilirea cauzei pătrunderii necesită examinarea separată a jurnalelor, accesului și istoricului modificărilor.
Captura actuală arată interfața. Nu confirmă securitatea serverului sau funcționarea continuă de la restaurarea din august.
Înainte de lucrări similare
La restaurarea WordPress, verificați separat curățarea, actualizările și protecția încărcărilor. Raportul trebuie să enumere părțile verificate și întrebările rămase deschise.