

Eliminamos el código malicioso detectado en EspaDent, restauramos los archivos de WordPress y reforzamos la protección de las subidas. Los trabajos principales se realizaron en agosto de 2026. Aquí se describen por separado la limpieza, las actualizaciones y las comprobaciones.
Web del proyecto: EspaDent
Qué había que hacer
La revisión empezó por los accesos y continuó con los archivos y ajustes del servidor. Los documentos de trabajo señalaban archivos ejecutables sospechosos y reglas que permitían ejecutarlos.
Había que eliminar el código encontrado y comprobar la web restaurada. Los datos disponibles no permitieron establecer cómo se produjo la intrusión inicial.
Trabajos y resultados
| Trabajo | Resultado | Período o fuente |
|---|---|---|
| Eliminación del código malicioso detectado | 1 sitio recuperado | Agosto de 2026 |
| Actualización de plugins y revisión de WordPress | 8 plugins actualizados | Agosto de 2026 |
| Revisión de archivos subidos | 2 capas de protección configuradas | Agosto de 2026 |
Eliminación del código malicioso detectado
1 sitio recuperado · Agosto de 2026
Eliminamos el código malicioso detectado y restauramos los archivos de sistema de WordPress. Revisamos la base de datos, la página principal y el acceso al panel.
Tras restaurar los archivos hay que revisar los accesos: las cuentas desconocidas y los permisos excesivos necesitan un análisis aparte. Sustituir archivos no elimina por sí solo el acceso de un atacante.
También revisamos qué permitía ejecutar los archivos encontrados. Eliminar uno no basta si queda otra vía para ejecutar código o volver a introducirlo.
Actualización de plugins y revisión de WordPress
8 plugins actualizados · Agosto de 2026
Actualizamos ocho plugins disponibles y restauramos los archivos de WordPress. Después comprobamos la integridad del núcleo y el funcionamiento de la base de datos.
Revisamos la web después de actualizar. Una actualización completada no confirma la compatibilidad de todas las funciones ni la ausencia de errores en las páginas.
Revisión de archivos subidos
2 capas de protección configuradas · Agosto de 2026
Configuramos dos niveles de protección: bloquear la ejecución de scripts en la carpeta de subidas y revisar los archivos por extensiones peligrosas y código PHP.
Revisamos las subidas por separado del tema y los plugins. La carpeta destinada a materiales de visitantes no debe ejecutar código de servidor.
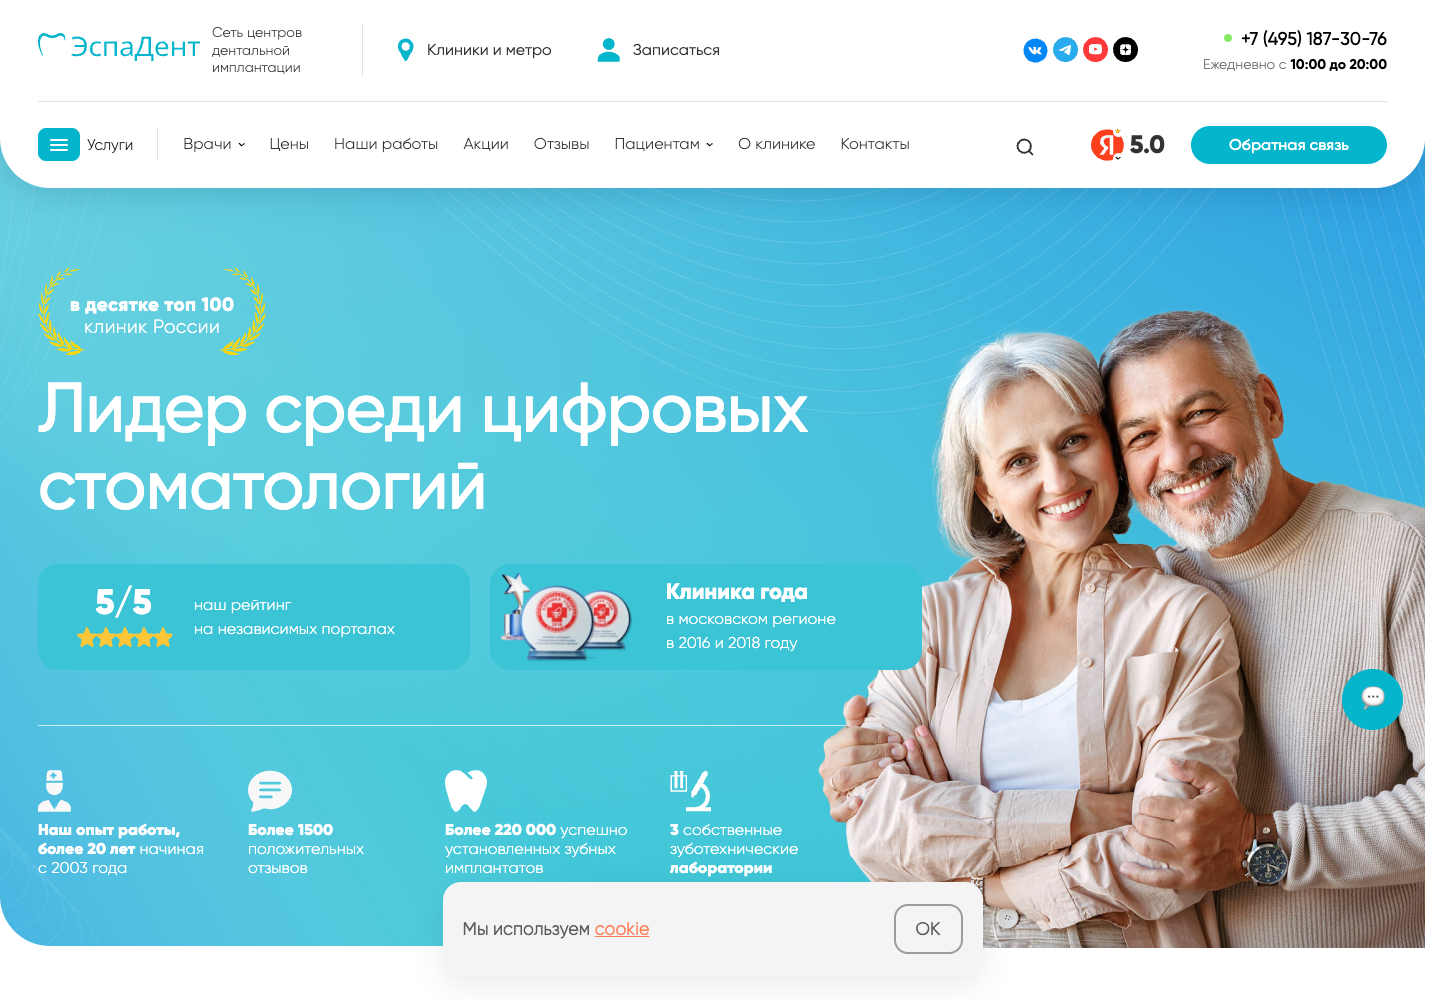
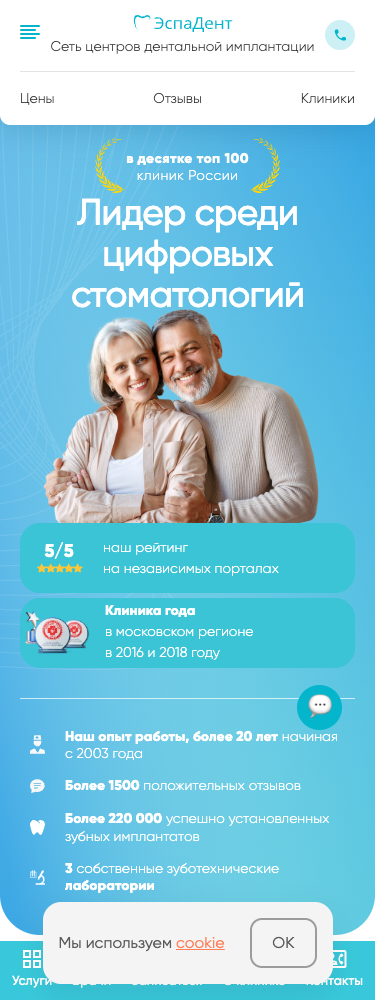
Las capturas muestran la página pública actual de la clínica en ordenador y móvil. No publicamos código malicioso, registros privados ni datos de acceso.
Cómo comprobamos el resultado
Tras la recuperación comprobamos la página principal, el acceso al panel, los archivos del núcleo y la base de datos. La revisión posterior cubrió las amenazas detectadas y el alcance acordado.
El artículo sobre indicios de un ataque explica que una petición de bot, incluso con HTTP 200, no demuestra la ejecución de un comando. Hay que compararla con los archivos y otros eventos del servidor.
Para el caso abrimos la web pública e hicimos capturas. No enviamos nuevas solicitudes a la clínica.
Qué tener en cuenta
Eliminar el código encontrado y superar las pruebas no descarta todas las amenazas ocultas. Establecer la causa de la intrusión requiere revisar por separado registros, accesos e historial de cambios.
La captura actual muestra la interfaz. No confirma la seguridad del servidor ni el funcionamiento continuo desde la recuperación de agosto.
Antes de un trabajo similar
Al recuperar WordPress, revisa por separado la limpieza, las actualizaciones y la protección de subidas. El informe debe indicar qué se comprobó y qué preguntas siguen abiertas.